类型:休闲益智
大小:31 MB

2026-10-29 04:27:23 k73游戏之家 作者:转载
这段时间后台收到不少留言,问企业安全防护到底该怎么选,其中《Defence365》被提到的频率挺高。说实话,一开始我也只是把它当成又一个套壳的安全产品,毕竟市面上挂着“企业级防护”名头的方案太多了。但真正翻完官方介绍、又拿测试环境跑了一圈之后,我的看法有点变化。《Defence365》这套方案的核心思路不是堆功能,而是把身份验证、设备管理、威胁检测这几块串成一条线,让管理员在一个地方就能把大部分安全策略管起来。对于人手有限的中小团队来说,这种整合思路确实省心。下面我就从自己实际接触的角度,把《Defence365》的几个关键面拆开聊聊,尽量说人话,不整那些虚头巴脑的术语。
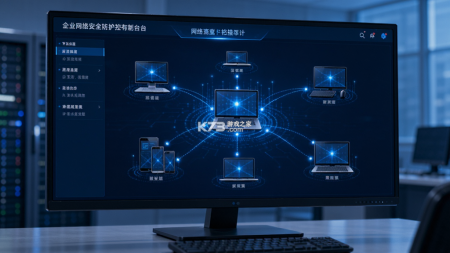
很多人看官方介绍就是扫一眼功能列表,其实《Defence365》的官方页面里有几处细节挺值得琢磨。它把防护能力分成了身份、终端、数据、网络四个层面,每个层面下面挂的具体功能并不是平均用力的,身份和终端这两块明显更厚实。这说明它的定位更偏向“人”和“设备”这两个最容易出问题的入口,而不是去跟专业防火墙拼流量清洗。
官方文档里反复提到一个词叫“条件访问”,说白了就是根据用户是谁、用的是什么设备、在什么位置登录,动态决定放不放行。《Defence365》把这套逻辑做成了可视化策略,不用写脚本,勾选条件就能生成规则。我试着配了一条“非公司设备登录财务系统需二次验证”的规则,前后不到三分钟就跑通了,对没有专职安全运维的团队来说,这个上手门槛算是很友好了。
还有个容易被忽略的点,官方介绍里提到《Defence365》内置了行为基线学习。它不是靠固定规则去堵,而是先观察一段时间正常使用习惯,再对偏离行为做标记。这个思路在真实环境里比死规则管用,毕竟员工的操作习惯天天在变,硬编码的规则很容易误报或者漏报。
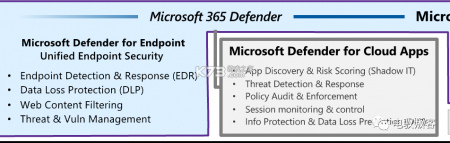
另外官方主页上有个“方案对比”入口,把《Defence365》和传统端点防护、纯零信任方案做了横向对照。看完能大致明白它卡在哪个位置——比传统杀毒软件管得宽,比整套零信任落地轻,适合那些想升级但不想大动干戈的团队。这个对比表建议动手之前先过一遍,能省不少选型纠结。
光看介绍不过瘾,我拿测试账号把几个主打功能都点了一遍。先说设备信任评估,这个功能会根据终端有没有打补丁、有没有装乱七八糟的软件、磁盘加没加密这些维度打分。分数低的设备访问敏感资源时会被自动降权。《Defence365》在这块的判定速度不错,登录时基本感觉不到卡顿,后台日志里能看到每次评估的明细,排查问题有据可依。
威胁检测这块,《Defence365》走的是轻量agent路线,装在终端上资源占用不高,我在一台老笔记本上跑了一下午,风扇没怎么狂转。它会把可疑进程、异常登录、横向移动迹象汇总到一个时间线里,管理员顺着时间线往下翻就能大致还原事件经过。这个设计比那种只丢一堆告警列表的产品要直观得多,至少不用自己拼图。
策略下发也值得说两句。《Defence365》支持按部门、按角色、按设备组来推策略,改完一条规则不用逐台机器去调。我模拟了一个“新员工入职自动套用基础防护模板”的流程,从建账号到策略生效大概几分钟,比手动配置省事不少。对于人员流动频繁的公司,这个自动化能减少很多漏配的风险。
还有个细节让我印象挺深,就是《Defence365》的报表模块。它不光给一堆数字,还会把“本周高风险设备数量变化”“异常登录集中时段”这类结论直接写在摘要里。给领导汇报的时候直接截个图就能用,不用自己再加工一遍。当然报表的自定义程度一般,想要特别细的维度得导出原始数据自己折腾。
登录体验方面,《Defence365》支持单点登录对接常见的身份提供商,配好之后员工用一个账号就能进多个系统,减少密码疲劳带来的弱口令问题。多因素认证的推送响应速度也还行,实测手机端确认基本秒到。
注册环节《Defence365》做得比较直接,企业邮箱验证完就能进管理后台,试用期给的额度够小团队先跑起来看看效果。需要注意的是注册时填的公司规模和行业信息会影响后续推荐的安全模板,尽量如实填,不然推过来的策略可能不太贴切。
登录后台之后第一件事建议先去“资产发现”里扫一遍,把现有的终端和账号摸清楚。《Defence365》会自动归类设备类型和操作系统版本,扫完你才知道到底有多少台机器在网里晃悠。这一步做完再配策略,心里有底。
日常操作里用得最多的应该是策略中心。界面左侧是策略分类,右侧是具体规则,新建策略时可以基于模板改,也可以从零搭。《Defence365》的模板库覆盖了远程办公、访客接入、高危端口管控这些常见场景,套模板再微调比纯手搓快很多。改完策略记得点“模拟运行”,它会告诉你这条规则会影响多少用户和设备,避免一刀切把正常业务拦了。
告警处理这块,《Defence365》支持把告警指派给具体的人,处理完可以写备注归档。我建议把告警按严重程度分个流,高风险的直接推送到值班群,低风险的攒着定期复盘。它的告警抑制功能也实用,同一类问题短时间内反复触发可以合并,免得邮箱被塞爆。
账号权限管理上,《Defence365》允许细分管理员角色,比如只让某个人看报表不能改策略。这个设计在多人协作的环境里挺必要,避免误操作把整套防护规则改乱。定期去“审计日志”里翻翻谁在什么时候改了什么,也是个好习惯。