2026-10-11 06:43:17 k73游戏之家 作者:转载
最近老有朋友私信问我,说想学点网络安全的东西,但是一搜《网络空间》出来的全是些专业名词,什么渗透测试、等级保护、零信任架构,看得人头大。其实这事儿没大家想得那么玄乎,我当初也是从一个小白一步步摸爬滚打过来的。今天就用大白话跟各位聊聊,《网络空间》这玩意儿到底该怎么入门,从哪里开始下手比较靠谱。不管你是计算机专业的学生,还是干了几年运维想往安全方向转,又或者纯粹是对这方面感兴趣想多了解一点,这篇内容应该都能帮到你。我尽量不扯那些虚的,就说点实在的、能上手操作的东西。
说白了,《网络空间》就是咱们平时上网所处的那个虚拟环境,你刷视频、发邮件、打游戏、转账付款,背后都离不开它。官方给的定义挺长的,什么由互联网、通信网、计算机系统、自动化控制系统等等组成的信息环境,但咱们普通人理解起来不用那么复杂。你就把它想象成一个巨大的城市,里面有马路、有楼房、有商店、也有小偷和强盗。网络空间安全要干的事儿,就是保证这个城市里的信息不被偷、不被改、不被破坏,让正常的老百姓能安心过日子。
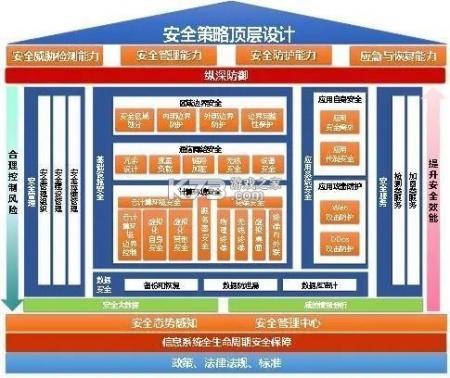
我刚开始接触的时候也犯迷糊,觉得这东西离自己太远了。后来才发现,其实每个人都在参与网络空间的活动,你设的密码、连的WiFi、点的链接,都跟安全沾边。官方主页上把网络空间分成几个层面,有基础设施层、应用层、数据层,还有管理层。基础设施层就是那些光缆、路由器、服务器,相当于城市的道路和建筑;应用层就是你用的各种APP和网站;数据层就是你在网上留下的各种信息;管理层就是制定规则和维护秩序的那帮人。
搞明白这个框架之后,你再去学具体的技术就不会迷失方向了。比如你学防火墙配置,那是在基础设施层干活;你学Web漏洞挖掘,那是在应用层找问题;你学数据加密,那是在数据层做保护。每个层面都有对应的工具和方法,你不需要一口气全学会,挑一个自己感兴趣的方向钻进去就行。
有一点得提醒各位,别一上来就想着当黑客,那是电影看多了。真正的网络安全从业者大部分时间都在做防守和合规的工作,比如帮企业排查系统漏洞、制定安全策略、做风险评估。攻击技术当然要懂一些,但目的是为了更好地防御,这个心态得摆正。
还有人说学这个得数学特别好,其实也不尽然。除非你搞密码学理论研究,否则日常工作中用到的数学知识并不算多。更多的是需要你逻辑清晰、耐心细致,能坐得住冷板凳去分析日志和流量。我认识不少干这行的朋友,数学也就一般水平,但人家排查问题的思路特别清楚,照样干得风生水起。
这个问题我被问过不下几十遍了,每次我都说,先别急着买课,也别急着啃那些厚得能砸死人的教材。你第一步应该做的是把计算机网络的基础打牢。不用学到多深,但至少得知道IP地址是怎么回事、TCP三次握手是啥流程、HTTP请求和响应长什么样。这些基础知识就像学写字之前得先认字一样,跳不过去的。
我当时是找了一本《计算机网络:自顶向下方法》翻了一遍,配合着在电脑上抓包看实际的数据流动,理解起来会快很多。抓包工具用Wireshark就行,免费的,装好之后随便打开一个网页,看看背后跑了哪些数据,那种直观的感受比看书强十倍。你不需要记住每个字段的含义,先混个脸熟,知道网络通信大概是个什么过程就够用了。
基础打得差不多了,接下来就是选方向。网络空间安全的范围特别广,你不可能什么都学。常见的几个方向有Web安全、二进制安全、逆向工程、安全运维、渗透测试、等级保护合规等等。对于零基础的朋友,我一般建议从Web安全入手,因为门槛相对低,学习资源也多,你有个浏览器就能开始捣鼓。网上有很多开源的靶场环境,比如DVWA、SQLi-labs这些,搭起来也不费劲,可以让你在合法的环境里练习各种漏洞的利用和修复。
学Web安全的过程中,你会自然而然地接触到Linux系统、数据库、脚本语言这些东西。别怕,遇到什么学什么,以战代练效率最高。我当初就是一边在靶场上试手,一边查资料补知识,虽然走得慢,但每一步都踩得扎实。等你把常见的漏洞类型都过了一遍,比如SQL注入、XSS、文件上传、命令执行这些,再回头去看那些安全理论,会发现好懂多了。
再往后走,你可以考虑考个证来系统化自己的知识体系。国内比较认的是CISP,国际上有CISSP、OSCP这些。考证不是目的,但备考的过程能逼着你把零散的知识点串起来,而且有些岗位确实卡这个门槛。不过别本末倒置,为了考证而考证,动手能力才是这行吃饭的本钱。
头一个坑就是贪多嚼不烂。我看过太多人今天学Python,明天搞逆向,后天又跑去研究区块链安全,折腾了半年啥也没学精。这行确实知识面广,但你得有个主攻方向,先把一个领域吃透,再慢慢往外扩展。就像挖井一样,东挖一铲子西挖一铲子,永远见不到水。
第二个坑是只看不练。有些朋友买了一大堆视频课,每天戴着耳机听得津津有味,感觉自己啥都会了,一上手就懵。网络安全是一门实践性极强的学科,你看一百遍教程不如自己动手做一遍。哪怕是在虚拟机上装个漏洞靶场,自己想办法把它拿下,那个过程带给你的收获比被动听课大得多。
第三个坑是法律意识淡薄。这个必须重点说,你学技术可以,但千万别拿去乱搞。未经授权去扫描别人的网站、入侵别人的系统,那是实打实的违法行为,不管你有没有造成损失。我见过一些年轻人觉得自己技术牛,到处炫耀,结果把自己送进去了。学安全的第一课应该是学法,知道什么能做什么不能做,这条红线碰不得。
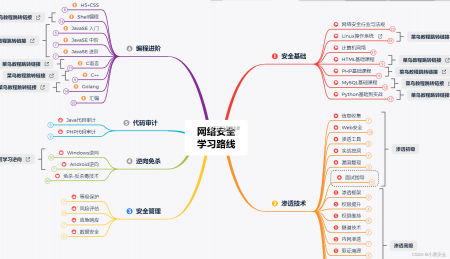
第四个坑是闭门造车。这行技术更新太快了,你今天学的东西可能明年就过时了。得多逛逛安全社区,看看别人在讨论什么新漏洞、新工具、新趋势。国内的FreeBuf、安全客、先知社区都挺活跃的,国外的GitHub、Hacker News也值得关注。别怕自己水平低不敢发言,看看别人怎么分析问题也是一种学习。
第五个坑是忽视基础直接追新。有些人觉得学网络协议太枯燥,想直接上手搞AI安全、车联网安全这些热门方向。想法是好的,但根基不稳楼盖不高。你连基本的Web漏洞都没搞明白,怎么去分析智能系统的安全问题?踏踏实实把底子打好,后面学新东西自然水到渠成。
说到底,《网络空间》入门这件事,拼的不是天赋,是耐心和执行力。你不需要多聪明,但得愿意花时间动手去试、去踩坑、去总结。我当初也是从连虚拟机都不会装的小白过来的,一步步走到今天,靠的就是遇到问题不绕道,一个一个解决掉。希望这篇内容能给正在摸索的你一点方向感,少走点我当年走过的弯路。学习资源网上大把都是,关键是你得真的开始动手。别收藏了一堆教程就觉得自己学过了,打开电脑,装个环境,敲下第一行命令,那才是真正的起点。入门之后的路还很长,但迈出第一步永远是最重要的。
[download][/download]