
-

7kimisu 下载安装v2.30
- 类型:工具
- 大小:12.73 MB
- 日期:2026-10-19
- 版本:v2.30
《7kimisu》是一款专为进阶用户打造的KernelSU图形化管理工具。它深度整合了内核级Root权限管理能力与模块扩展功能,提供直观易用的操作界面。通过该应用,用户可实现按应用精细授权、内核模块管理、环境特征隐藏及系统状态自检,相比传统用户空间Root方案,具备更底层、更精细的控制力,适合需要高级系统定制的用户使用。
界面简洁直观,降低内核级操作难度
支持细粒度应用授权,提升隐私安全
集成模块管理,扩展系统功能便捷
环境隐藏能力强,有效规避检测风险
- 系统自检完善,实时监控运行状态
在安装准备阶段,用户必须确保设备已经刷入了支持 KernelSU 的内核镜像。
建议用户在刷机前备份好原始固件,并使用专业的刷机工具如 Fastboot 进行内核替换,确认重启后进入 Recovery 模式检查 KernelSU 版本号,以确保底层环境就绪。
一旦底层环境确认无误,打开《7kimisu》应用,首次启动时会请求超级用户权限。在弹出的授权窗口中勾选“永久允许”。
进入主界面后,你会看到清晰的导航栏,通常分为“首页”、“模块”、“设置”和“关于”几个板块。
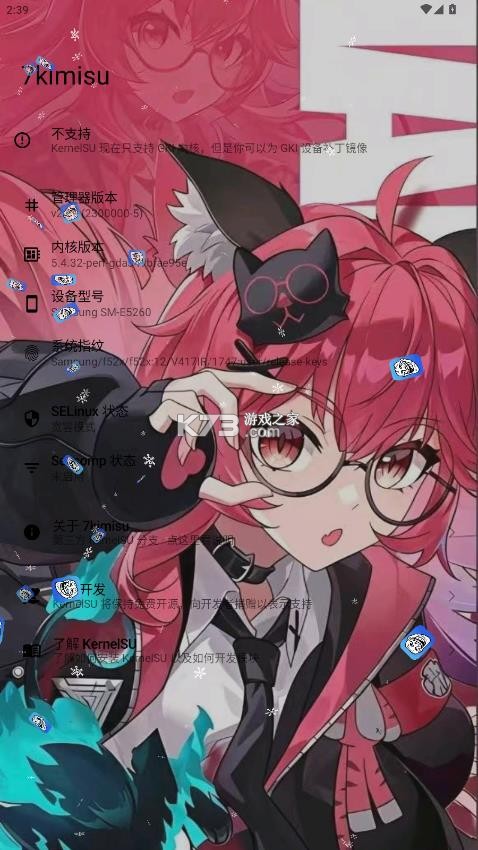
首页主要展示当前设备的 Root 状态、KernelSU 版本以及已挂载的模块概览。
点击“应用列表”,系统将扫描所有已安装的 App。对于每一个应用,你都可以单独设置其 Root 访问策略。这里有一个关键概念叫做“UID 隔离”。允许你针对单个应用开启隔离模式。
接下来是模块管理,点击“模块”标签页,会看到一个类似文件浏览器的界面。可以从本地存储导入 ZIP 格式的模块包,通过内置的在线仓库搜索并下载热门模块。
安装模块时,应用会自动解压并执行 post-fs-data.sh 和 service.sh 等脚本。部分依赖框架服务的模块可能需要额外的适配补丁才能正常工作。如果遇到模块不生效的情况,可以尝试在设置中调整“挂载模式”,切换为 OverlayFS 或 Bind Mount,看哪种方式更适合当前的内核版本。
《7kimisu》提供了一个强大的“日志查看器”。当系统出现异常卡顿或应用崩溃时,你可以实时抓取 dmesg 日志和 KernelSU 自身的调试信息。在进行任何高风险操作之前,比如卸载核心系统组件或修改引导参数,务必先导出当前的配置备份。
支持一键生成配置文件,包含所有的授权列表和模块启用状态。万一操作失误导致系统无法启动,只需通过 Recovery 模式恢复这个备份,即可瞬间回到正常状态。
“Root 状态显示未知”或“无法获取 Superuser 权限”。这种情况通常意味着 KernelSU 内核没有正确加载,或者 SELinux 强制模式阻止了管理器与内核的通信。解决方法是进入 Recovery 模式,重新刷写 Boot 镜像,并确保在 `fastboot` 命令中指定了正确的分区名称。
另一个高频问题是模块安装后无效。这可能是因为模块的 `module.prop` 文件中定义的 `minSdkVersion` 高于当前系统版本,或者是脚本执行路径错误。建议手动检查模块压缩包内的目录结构,确保 `system/vendor/etc/init.d` 等路径符合 Android 规范。
部分金融类 App 检测到 Root 后会闪退。虽然《7kimisu》提供了隐藏功能,但有些 App 会检查 `/proc/self/mountinfo` 中的特殊挂载点。需要在设置中开启“Zygisk 模拟”或“DenyList 严格模式”,并将相关 App 加入排除列表。
如果遇到应用崩溃,请清除《7kimisu》的数据缓存,这会重置所有临时状态,但不会删除已安装的模块。若问题依旧,尝试卸载重装最新版 APK,有时签名验证失败也会导致此类现象。
注意《7kimisu》目前主要支持主用户空间。如果在副用户或访客模式下使用,可能无法继承主空间的 Root 权限,需要通过 adb shell 切换到 root 身份进行额外配置。总之,遇到问题不要慌张,优先检查日志输出,大多数故障都能通过重新配置内核或清理模块缓存解决。
在使用前,必须建立清晰的安全边界意识。第一原则是“最小权限化”。不要随意给所有应用授予 Root 权限,仅对确实需要的工具(如钛备份、Greenify)开放。对于社交、支付类应用,坚决禁止 Root 访问,防止恶意代码通过提权窃取验证码或交易记录。
第二,谨慎安装来源不明的模块。模块本质上是可执行脚本,恶意模块可能在后台上传通讯录、短信甚至屏幕录制数据。务必只从知名开发者社区或 GitHub 开源项目获取模块,并在安装前审查其 `service.sh` 内容,确认无可疑的网络请求或文件删除指令。
第三,定期审计授权列表。《7kimisu》的主界面会列出所有已获权应用,建议每月检查一次,移除不再需要的授权。特别是那些近期更新的 App,它们可能新增了不必要的权限申请行为。
第四,防范物理攻击。如果设备丢失,持有者可以通过 Recovery 模式擦除 Data 分区来绕过 Root 限制,但这不影响硬件密钥。因此,强烈建议开启全盘加密(FBE),并确保锁屏密码复杂度高。
第五,关注内核漏洞。KernelSU 本身也在不断修补安全缺陷,及时更新内核和管理器版本是抵御零日攻击的最有效手段。不要停留在旧版本,尤其是那些已知存在缓冲区溢出风险的版本。
第六,禁用不必要的调试接口。在生产环境中,关闭 ADB 调试和 USB 传输文件以外的连接,减少外部注入攻击面。最后,养成备份习惯。除了系统备份,还应备份《7kimisu》的配置数据库。如果因误操作导致权限混乱,快速还原配置比重新刷机省时省力得多。通过这些措施,你可以构建一个既强大又坚固的系统防护网,让《7kimisu》成为你的得力助手而非安全隐患。
 7kimisu
最新版下载
 PS5 Y2JB Autoloader
下载官方版
 ps5 BD-JB Autoloader
安卓中文版app
 qbittorrent
下载安装
 PS5插件管理器PS5 Payload Manager
手机版
 迅雷
安卓下载
 shizuku增强版
下载安装
 小布助手
7kimisu
有线副屏安卓端下载
 wireview
安卓下载
shizuku增强版
免root最新版
 gg修改器
软件
 开源相册
vivo官方换机工具
 互传
模块最新版下载
 月虹一键隐藏
安卓版下载
 月虹提权助手
精品推荐
相关文章


