
-

dirtyfrag 安装包最新版本下载v1.16
- 类型:工具
- 大小:1.85 MB
- 日期:2026-10-20
- 版本:v1.16
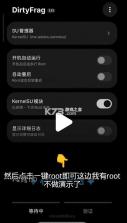
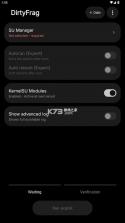
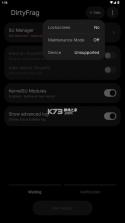
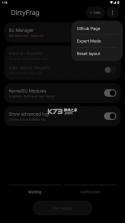
《dirtyfrag》是一款专为Android用户设计的临时提权工具,无需解锁Bootloader即可获取Root权限。应用通过KMI内核模块适配多设备,避免刷写内核或修补boot镜像带来的风险,重启后自动恢复原厂状态。适合模块测试、系统调试及玩机实验,降低改动门槛,保障数据安全,是追求便捷与安全的进阶用户的理想选择。
免解锁Bootloader,保留官方安全特性
基于KMI技术,兼容主流机型内核
重启自动还原,无残留系统改动
无需修补镜像,规避变砖高风险
专注临时调试,轻量化且高效稳定
使用前,务必确保你的设备已开启USB调试模式,安装好必要的ADB驱动环境,这是与电脑端交互的基础。
将APK安装包传输至手机内部存储,通过侧载方式完成安装。
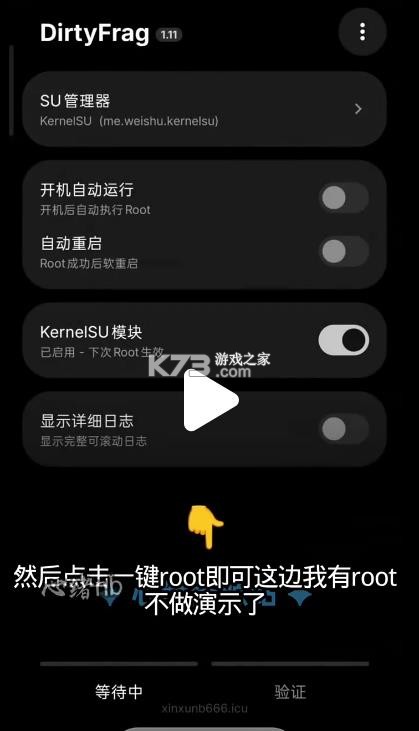
打开应用后,主界面通常会显示当前设备的内核版本信息以及是否支持对应的KMI模块。
若提示不支持,说明当前ROM的内核结构与该工具的预置模块不匹配,强行运行可能导致死机,此时应停止操作。
当确认支持后,点击核心的“Load Module”或“激活”按钮。
手机屏幕可能会短暂闪烁或黑屏几秒,这是内核正在挂载模块的正常现象,切勿断电。激活成功后,状态栏会出现相应的Root图标,或者你可以打开MT管理器、Termux等终端工具,输入su命令查看是否返回#号提示符。
为了验证权限的稳定性,可以尝试删除一个系统分区内的只读文件,若能成功执行,则证明临时Root已生效。
限仅在当前开机周期内有效,一旦重启,所有修改将瞬间消失,系统回归纯净状态。
在使用过程中,保持电量充足至关重要,建议在连接充电器或在电量高于50%的状态下进行激活操作。
不要同时运行多个类似的提权工具,避免内核模块冲突导致系统崩溃。
如果遇到激活失败的情况,检查日志输出是关键步骤,通常错误代码会指向具体的内核符号缺失或地址偏移问题。
dirtyfrag的设计初衷就是最小化持久化影响。它不修改/boot分区,不写入/system目录,也不创建任何自启动服务。所有的权限变更仅存在于RAM内存中。
即使你的手机被黑客物理控制,只要没有重启,攻击者也无法通过常规手段检测到Root痕迹,除非他们拥有极高的内核调试能力。
对于普通用户而言,这种“阅后即焚”的特性反而是一种保护,因为它避免了长期Root状态下可能被恶意软件静默获取权限的风险。
然而,安全性并非绝对。由于它利用了内核漏洞,理论上存在被其他恶意应用利用同一漏洞进行提权的可能。建议仅在有明确需求时使用,在任务完成后立即重启手机。不要将该工具作为日常常驻的Root方案。
dirtyfrag本身不收集用户数据,不上传设备信息到云端。它的运行完全依赖于本地计算和内核交互。
在实际使用中,用户经常会遇到“激活后无法执行su命令”、“重启后依然有Root迹象”或“特定App闪退”等问题。针对第一个情况,通常是因为内核模块加载不完整,或者SELinux上下文未能正确切换。解决方法是尝试重新加载模块,或者在激活后手动执行`setenforce 0`来临时关闭强制访问控制,但这会增加安全风险,仅限调试使用。
第二个情况极少发生,但如果出现,可能是某些应用缓存了之前的Root状态标识,清理相关应用的数据即可恢复正常判断。
第三个情况最为常见,许多银行App、支付软件或游戏反作弊系统会检测内核完整性。由于dirtyfrag并未真正解锁Bootloader,这些检测机制往往会误判为“异常”,从而导致应用闪退或拒绝启动。这并非工具本身的Bug,而是Android安全架构的预期行为。应对策略是在不需要高安全级别的应用场景下使用,或者配合Hide Root类的辅助工具(如果可用)来隐藏模块痕迹。不过需要注意的是,由于权限是临时的,大多数Hide Root框架无法在重启前持久保存配置,因此每次激活后都可能需要重新处理。
还有用户询问是否支持OTA升级。答案是肯定的,但因为权限不持久,OTA更新不会受到阻碍,也不会像传统Magisk那样需要在更新后重新修补镜像。你只需要在更新完成后,如有需要,再次运行dirtyfrag即可。这种无缝衔接的体验是其一大亮点。另外,关于耗电问题,实测表明,仅在激活瞬间会有微小的CPU占用峰值,平时待机功耗与普通手机无异。因此,不必担心它会成为续航杀手。总体而言,遇到问题时优先查阅官方FAQ和社区置顶帖,大多数基础故障都能通过简单的重试或清数据解决。
dirtyfrag并非面向所有Android用户的大众化工具,它具有鲜明的目标群体特征。最适合的人群包括:系统开发者、ROM制作爱好者、安全研究人员以及希望在不失去保修资格的前提下探索系统底层的极客玩家。对于这些用户来说,传统Root带来的解锁BL风险是不可接受的,而dirtyfrag提供了一个完美的折中方案。它允许你在真机上复现Bug、测试补丁效果,而不必担心设备变砖或数据丢失。
对于普通小白用户,如果不清楚什么是KMI、什么是内核模块,建议谨慎使用。错误的操作可能导致系统卡在第一屏(Bootloop),虽然重启能恢复,但对于缺乏救砖知识的用户来说,心理压力大且耗时。建议这类用户先学习基础的ADB命令和Recovery模式操作方法,再尝试使用该工具。同时,要明确自己的需求:如果你是为了挂机玩游戏或修改游戏数值,传统Root或虚拟空间可能更合适;如果你是为了调试APP、抓取日志或研究系统行为,dirtyfrag则是利器。
在使用建议上,强烈建议在备用机上进行首次测试。熟悉激活流程和验证方法后,再在主设备上使用。每次使用前,备份重要数据,尽管工具声称无风险,但电子设备总有意外。保持对Android系统更新的关注,当大版本更新时,及时检查是否有适配新内核的dirtyfrag版本发布。不要盲目相信“万能版”,内核结构的差异决定了模块的兼容性。最后,尊重开发者劳动成果,支持正版或捐赠,以确保持续的技术维护和新设备适配。通过合理使用,dirtyfrag能让玩机变得更加轻松、安全和有趣,真正实现“无痕提权”的理想状态。
 dirtyfrag
app下载官方
 小米换机
app下载安装
 回声
手机版(解压缩全能王)
 全能解压王
官方最新版下载
 老王磁力
官方版
 CarLink
官方版下载
 libchecker
app官方版下载
 创建快捷方式
dirtyfrag
app下载
 欢太云服务
安卓app下载
 共享汇集
app下载免费
 计数随手记
安卓app下载
 吉时通万年历
app下载官方
小米换机
app下载安装
回声
官方版下载
 AFlower
dirtyfrag
下载安装
 oppo手机管家
有线副屏安卓端下载
 wireview
安卓下载
 shizuku增强版
软件
 开源相册
app官方下载
 矿安益
app下载
 图标提取器
安卓版下载
 shevery
精品推荐
相关文章


